
FALIHMEDIA.COM – Pemilik website berbasis WordPress perlu meningkatkan kewaspadaan terhadap dua kerentanan keamanan PHP yang dikenal sebagai PHP2Shell. Celah keamanan ini berpotensi membuka jalan bagi penyerang untuk mengambil alih server tanpa harus memiliki akun maupun kata sandi, apabila sistem menjalankan komponen yang rentan.
Ancaman tersebut tidak secara khusus menyasar WordPress sebagai sistem manajemen konten (CMS). Namun, website WordPress tetap berisiko terdampak jika server yang digunakan menjalankan PHP yang belum mendapatkan perbaikan keamanan.
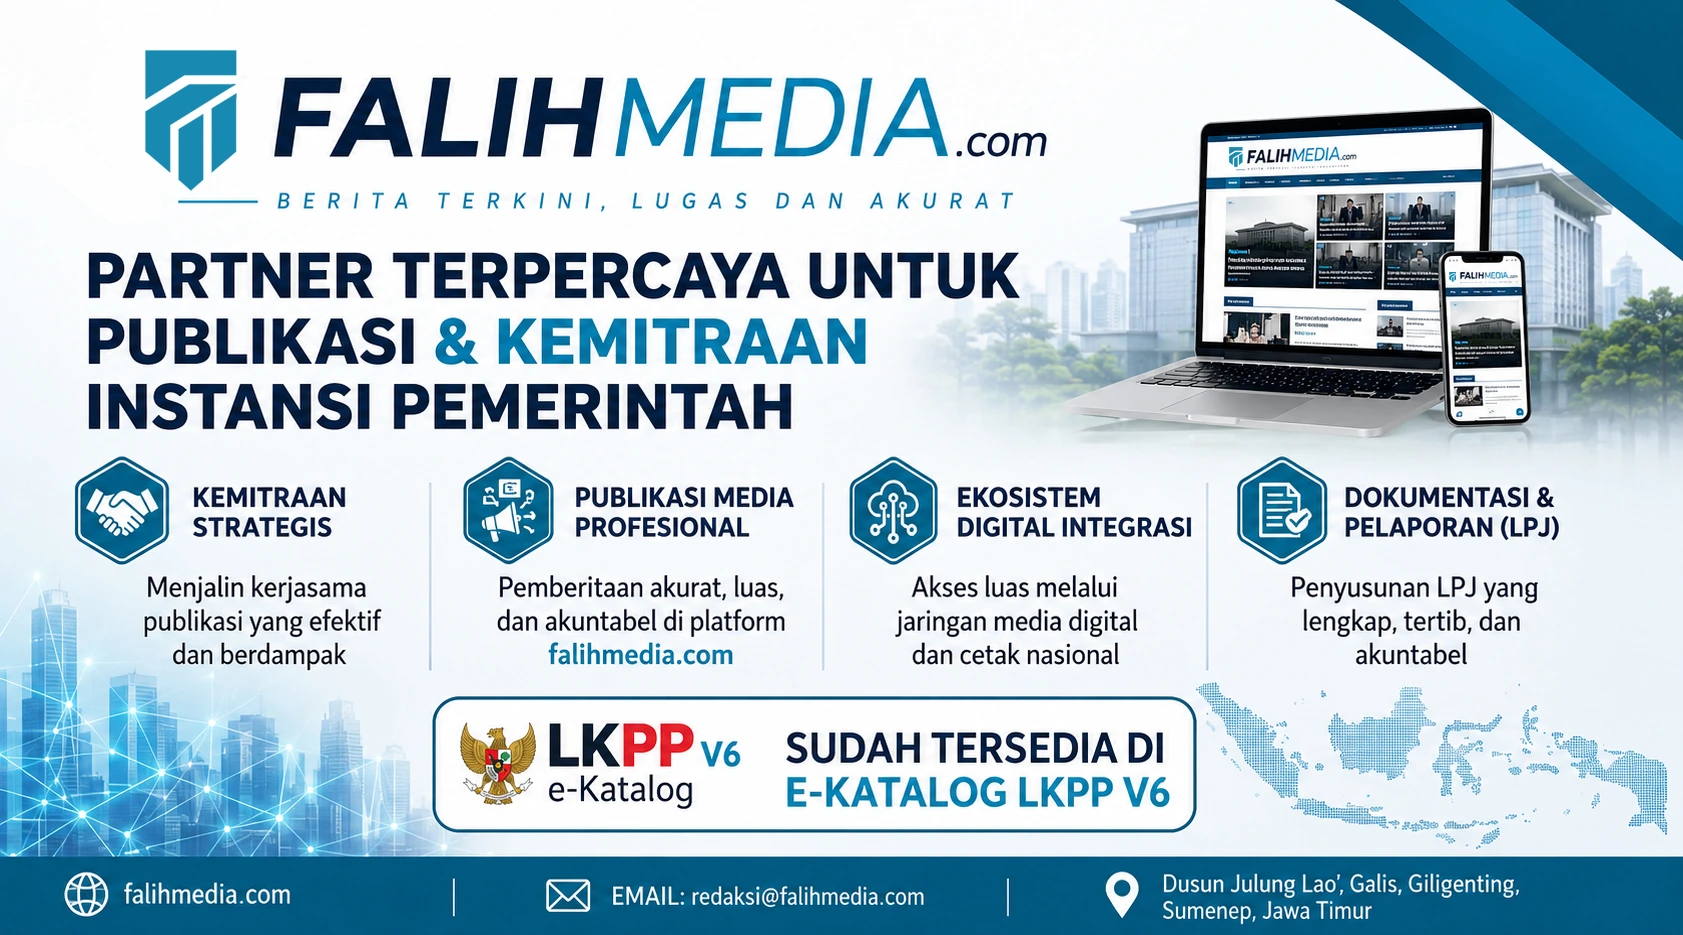
Risiko ini menjadi perhatian bagi pengelola website, terutama yang masih menggunakan PHP versi lama atau lingkungan server yang tidak lagi menerima pembaruan keamanan.
WordPress.org melalui pengumuman bertajuk Critical PHP Security Release turut mengingatkan pemilik website agar segera memastikan instalasi PHP mereka telah diperbarui.
“Mengingat tingkat keparahan masalah ini, pemilik situs dianjurkan segera memperbarui instalasi PHP mereka,” demikian imbauan WordPress.org dalam terjemahan bahasa Indonesia.
Dua kerentanan yang disebut dalam laporan PHP2Shell memiliki identitas CVE-2026-109618 dan CVE-2026-109619. Keduanya dilaporkan memiliki tingkat keparahan 9,2 dari skala 10 berdasarkan CVSS 4.0.
Pembaruan WordPress Saja Tidak Cukup
WordPress menegaskan bahwa PHP2Shell bukan kerentanan yang secara khusus ditemukan pada perangkat lunak WordPress. Masalah tersebut berkaitan dengan PHP sebagai bahasa pemrograman yang digunakan berbagai aplikasi web.
“Kerentanan ini tidak spesifik pada WordPress dan memengaruhi server apa pun yang menjalankan aplikasi PHP. Tidak diperlukan atau direncanakan pembaruan WordPress untuk masalah ini,” jelas WordPress.org dalam terjemahan bahasa Indonesia.
Penjelasan tersebut berarti pembaruan WordPress, tema, maupun plugin saja tidak otomatis menutup celah PHP2Shell.
Pemilik website perlu memastikan versi PHP yang digunakan telah menerima patch keamanan yang sesuai. Langkah ini dapat dilakukan melalui penyedia hosting atau administrator server.
Berdasarkan informasi dalam materi pengumuman, perbaikan keamanan tersedia melalui PHP versi 8.2.35, 8.3.36, 8.4.27, dan 8.5.12.
Meski demikian, nomor versi bukan satu-satunya acuan untuk menilai keamanan server. Sebagian penyedia sistem operasi dan layanan hosting dapat menerapkan perbaikan melalui mekanisme backport, yakni membawa patch keamanan ke paket yang dipelihara tanpa harus mengubah nomor versi utama PHP.
Karena itu, pengelola website perlu mengonfirmasi status patch keamanan kepada penyedia layanan, bukan hanya berpatokan pada angka versi yang terlihat.
Cara Memeriksa Versi PHP di WordPress
Pengelola website dapat memeriksa versi PHP yang terdeteksi WordPress melalui dashboard administrator.
Langkah-langkahnya sebagai berikut:
Login ke dashboard administrator WordPress.
Buka menu Tools atau Perkakas.
Pilih Site Health atau Kesehatan Situs.
Buka tab Info.
Cari bagian Server.
Periksa informasi PHP Version.
Informasi tersebut dapat membantu mengetahui versi PHP yang digunakan lingkungan WordPress. Namun, untuk memastikan patch keamanan sudah terpasang, pengelola website tetap perlu memeriksa paket PHP dan konfigurasi server yang sebenarnya.
Hal ini penting karena versi PHP yang digunakan situs dapat berbeda antara lingkungan web, PHP-FPM, maupun konfigurasi lain yang berjalan di server.
Jika menggunakan layanan shared hosting, pemilik website dapat menghubungi penyedia hosting untuk meminta pemeriksaan dan pembaruan keamanan.
Sementara itu, pengelola VPS atau server mandiri perlu memastikan pembaruan diterapkan pada komponen PHP yang benar-benar melayani website.
Langkah Mitigasi untuk Pengelola Website
Sebelum melakukan pembaruan PHP, pemilik website disarankan membuat cadangan data dan basis data serta memeriksa kompatibilitas tema, plugin, dan aplikasi yang digunakan.
Pengujian pada lingkungan staging, jika tersedia, juga dapat membantu mengurangi risiko gangguan layanan setelah pembaruan.
Bagi pengelola server yang belum dapat menerapkan patch keamanan, langkah mitigasi tambahan perlu disesuaikan dengan tingkat risiko dan kondisi layanan. Penghentian sementara layanan dapat dipertimbangkan apabila risiko serangan dinilai tinggi dan tidak tersedia mitigasi memadai.
Penggunaan Web Application Firewall (WAF) juga dapat membantu menyaring sebagian pola serangan. Namun, WAF bukan pengganti patch keamanan PHP dan tidak menjamin seluruh eksploitasi dapat dicegah.
Pengelola website juga perlu memantau log server, aktivitas yang tidak biasa, serta indikasi akses tidak sah. Jika ditemukan tanda-tanda kompromi, penanganan sebaiknya mencakup pemeriksaan integritas sistem, pengamanan kredensial, dan pemulihan dari cadangan yang bersih.
Pada akhirnya, keamanan website WordPress tidak hanya bergantung pada pembaruan CMS, tetapi juga pada keamanan lingkungan server yang menjalankannya.
Memastikan PHP memperoleh perbaikan keamanan, memeriksa konfigurasi hosting, serta menerapkan pemantauan berkala menjadi langkah penting untuk mengurangi risiko serangan PHP2Shell.