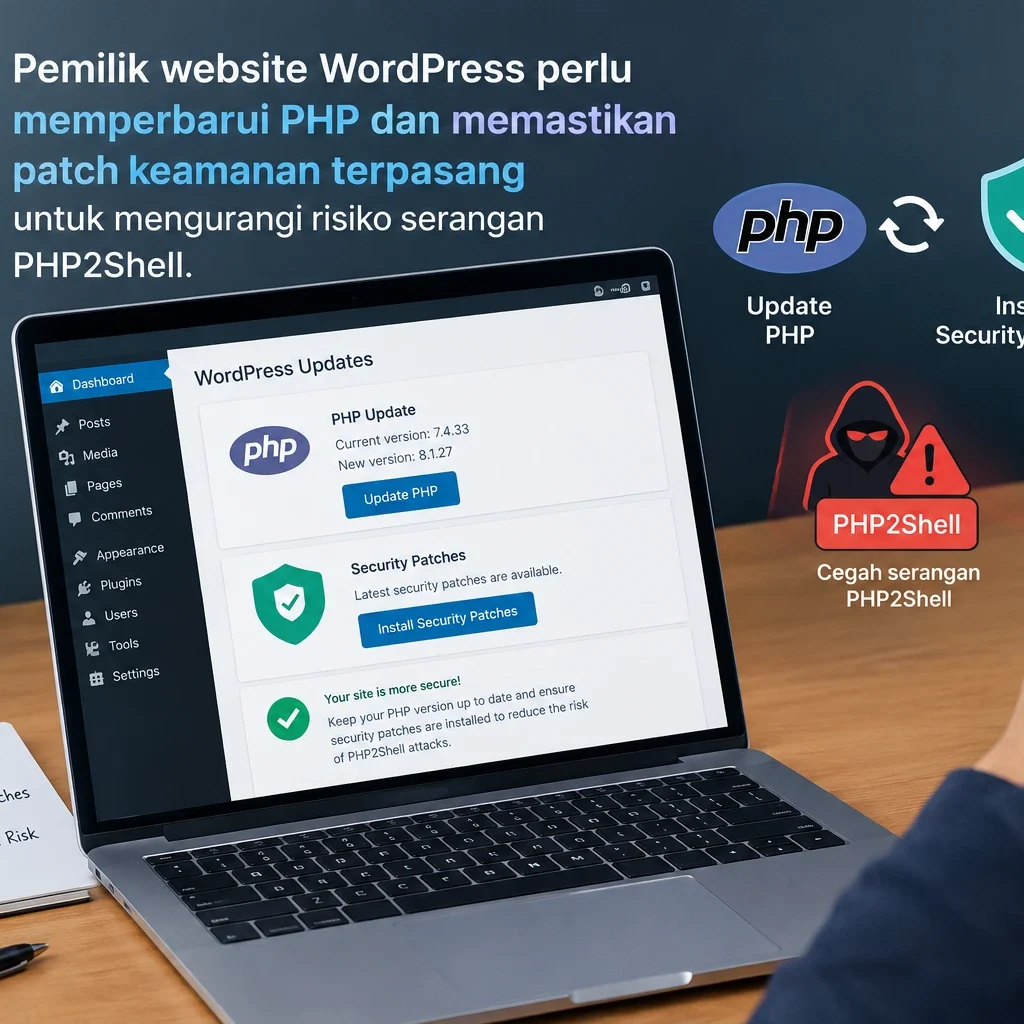

SUMENEP – Dinas Komunikasi dan Informatika (Diskominfo) Kabupaten Sumenep mengimbau masyarakat meningkatkan kewaspadaan saat mengakses website di tengah temuan celah keamanan kritis PHP2Shell. Kerentanan ini berpotensi dimanfaatkan penyerang untuk menjalankan perintah dari jarak jauh pada server yang rentan, termasuk mengambil alih website dan menyalahgunakannya untuk penipuan digital.
Ancaman tersebut tidak hanya berkaitan dengan satu jenis website. PHP merupakan bahasa pemrograman yang digunakan berbagai layanan digital, mulai dari toko online, website sekolah dan desa, hingga situs milik instansi pemerintahan.
Dua kerentanan yang dikaitkan dengan PHP2Shell, yakni CVE-2026-109618 dan CVE-2026-109619, disebut memungkinkan penyerang menjalankan perintah pada server melalui permintaan yang dirancang khusus, tanpa harus memiliki akun atau kata sandi, apabila sistem belum mendapatkan perbaikan keamanan.
Kepala Bidang Statistik dan Persandian Diskominfo Sumenep, Suci Prawira, ST, mengingatkan masyarakat agar lebih berhati-hati sebelum memasukkan data pribadi, mengeklik tautan, maupun mengunduh file dari website.
“Warga tidak perlu paham teknis untuk terlindungi. Cukup biasakan berhenti sejenak sebelum mengisi data atau mengunduh sesuatu. Kalau ada yang terasa janggal atau terlalu mendesak, tutup saja halamannya,” imbau Suci, Jumat (23/10/2026), di ruang kerjanya.
Menurutnya, salah satu risiko yang perlu diwaspadai adalah penyalahgunaan website yang telah dikuasai penyerang. Situs yang terlihat normal belum tentu sepenuhnya aman apabila server atau halaman di dalamnya telah disusupi.
Penyerang berpotensi menyisipkan tautan penipuan, formulir palsu untuk mengumpulkan informasi sensitif, hingga arahan mengunduh aplikasi berbahaya dalam format APK. Data seperti nomor induk kependudukan (NIK), PIN, kata sandi, dan kode OTP dapat menjadi sasaran pencurian.
Karena itu, masyarakat diminta tidak langsung percaya hanya karena tampilan website terlihat resmi, menggunakan logo instansi, atau memiliki alamat yang sudah dikenal. Pengunjung perlu memeriksa alamat situs dan memastikan tujuan tautan sebelum melakukan aktivitas lebih lanjut.
Diskominfo Sumenep juga mengingatkan bahwa instansi resmi tidak seharusnya meminta kode OTP, PIN, atau kata sandi melalui formulir website yang tidak jelas. Warga diminta tidak memberikan informasi rahasia tersebut kepada pihak lain.
Untuk mengakses layanan pemerintahan, masyarakat dianjurkan memastikan alamat website benar-benar milik instansi terkait. Situs resmi Pemerintah Kabupaten Sumenep, misalnya, menggunakan domain sumenepkab.go.id.
Selain itu, masyarakat disarankan hanya mengunduh aplikasi melalui kanal resmi seperti Google Play Store atau Apple App Store. File aplikasi yang dikirim melalui tautan WhatsApp, media sosial, atau website yang tidak terverifikasi sebaiknya tidak dipasang sembarangan.
PHP2Shell sendiri merupakan persoalan keamanan pada lingkungan PHP, bukan kerentanan yang secara khusus hanya menyerang WordPress atau platform tertentu. Oleh sebab itu, pengelola website perlu memastikan server memperoleh pembaruan keamanan sesuai rekomendasi pengembang PHP maupun penyedia sistem yang digunakan.
Pembaruan sistem menjadi tanggung jawab penting pemilik dan pengelola website, sementara kewaspadaan pengguna diperlukan untuk mengurangi risiko penyalahgunaan layanan digital.
Diskominfo Sumenep berharap masyarakat membiasakan perilaku berhati-hati di ruang digital, terutama dengan menerapkan kebiasaan berhenti sejenak sebelum mengeklik tautan, mengisi data, atau mengunduh file.
Langkah sederhana tersebut diharapkan dapat membantu mencegah penipuan digital sekaligus memperkuat perlindungan masyarakat saat memanfaatkan layanan berbasis internet.